SUSE Rancher dyker upp i nästan varje samtal om Kubernetes i Sverige – och betyder ofta olika saker beroende på vem du frågar. Vissa menar hanteringsgränssnittet. Andra menar hela prenumerationen. Några blandar ihop Rancher med RKE2. Vi driftar Rancher-hanterade kluster i reglerade miljöer, bland annat i ett uppdrag för danska försvaret, så vi har sett var namnen skaver i praktiken.
Den här artikeln går igenom vad SUSE Rancher egentligen är: Rancher Manager, Rancher Prime, RKE2, K3s, Fleet och säkerhets- och virtualiseringsdelarna – och när du behöver vad.
Har du frågor om ämnet? Tveka inte att höra av dig till oss!
Av Johan Kuylenstierna, VD Agency 42 · Senast granskad 12 oktober 2026
Rancher i en mening
Rancher (Rancher Manager) är ett hanteringslager för många Kubernetes-kluster, oavsett om de körs on-prem, i molnet eller i edge. Det skapar egna kluster med SUSE:s distributioner, importerar andras och ger dig gemensam inloggning, RBAC, policyer och GitOps ovanpå.
Om Kubernetes-noderna är planen är Rancher flygledartornet. Tornet flyger inte själv – men utan det blir trafiken snabbt rörig när du har mer än ett kluster att hålla reda på.
Produktfamiljen
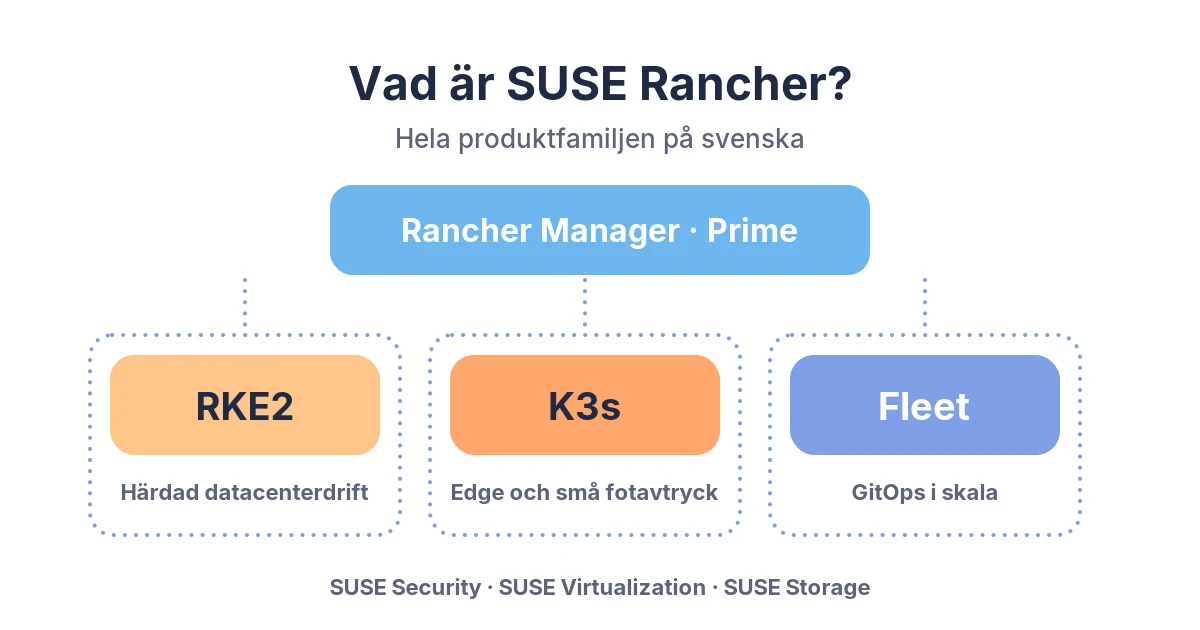
"Rancher" är i dagligt tal ett paraply. Här är delarna du faktiskt behöver kunna skilja på.
Rancher Manager
Det öppna hanteringslagret. Här loggar du in, skapar eller importerar kluster, sätter användare och grupper, kopplar identitetsleverantörer och styr åtkomst med RBAC. Manager är navet – inte själva Kubernetes-distributionen under.
Du kan låta Manager provisonera kluster med RKE2 eller K3s, eller importera konforma kluster som AKS, EKS och GKE och styra dem under samma paraply.
Rancher Prime
Rancher Prime är SUSE:s kommersiella prenumeration ovanpå Rancher. Community-varianten är öppen källkod. Prime lägger till det företag brukar betala för: leverantörssupport, certifierade/uppdaterade komponenter och tillgång till SUSE:s bredare plattformsekosystem.
Vi anger inga priser – de ändras och förhandlas. Frågan att ställa är i stället: behöver ni någon att ringa när ett uppgraderingsfönster går snett en söndag natt, och vill ni ha SUSE:s kuraterade tillägg i samma familj? Mer om hur vi arbetar som SUSE Rancher-konsult finns på tjänstesidan. Officiell produktinformation finns hos SUSE.
RKE2
RKE2 (ibland kallad RKE Government) är SUSE:s härdade Kubernetes-distribution för datacenter och reglerade miljöer. Den är byggd för att vara "hardened by default" och kan köras med en CIS-profil (profile: cis) som sätter restriktiv Pod Security Admission, nätverkspolicyer och motsvarande kontroller. RKE2 kan också byggas och köras med FIPS 140-2-validerad kryptografi.
Det är RKE2 – inte "Rancher" i sig – som är Kubernetes-distributionen när ni vill ha en strikt, standardnära plattform under Manager. Dokumentation: docs.rke2.io.
K3s
K3s är den lättviktsdistribution som passar edge, labb och mindre miljöer. Den tar bort vikt du inte behöver i ett litet fotavtryck och går att hantera från samma Rancher Manager. Den är inte en ersättning för RKE2 i högt reglerade datacenter – den är rätt verktyg när du har begränsade noder och vill ha Kubernetes utan att dra hela datacenterstacken.
Fleet
Fleet är Ranchers svar på GitOps i skala. I stället för att knacka kubectl apply mot femtio kluster pekar du Fleet mot Git och låter önskat läge rullas ut till rätt klustergrupper. För ett plattformsteam är det skillnaden mellan "vi tror att prod liknar stage" och "Git är sanningen, och avvikelsen syns".
Säkerhet och virtualisering
Runt Rancher Prime finns tillägg som SUSE har bytt namn på under resans gång. Använd de aktuella namnen:
| Tidigare namn | Aktuellt namn (2026) | Roll i korthet |
|---|---|---|
| NeuVector | SUSE Security | Container- och Zero Trust-säkerhet (runtime, policyer, skanning) |
| Harvester | SUSE Virtualization | Hyperkonvergerad virtualisering; VM:er och Kubernetes sida vid sida, integrerat med Rancher |
| Longhorn | SUSE Storage | Distribuerad molnnativ lagring för Kubernetes |
Dessutom finns bland annat SUSE Observability och SUSE Application Collection i Prime-familjen. Du behöver inte köpa hela hyllan dag ett. Börja med Manager + den distribution du faktiskt ska köra (ofta RKE2), och lägg till säkerhet, lagring och virtualisering när behoven är tydliga.
RKE2 eller K3s?
Sökfrågan "rke2 vs k3s" är vanlig av en anledning: båda kommer från samma familj, men de löser olika jobb.
| RKE2 | K3s | |
|---|---|---|
| Typisk plats | Datacenter, reglerad drift, "riktiga" prod-kluster | Edge, IoT, labb, små fotavtryck |
| Säkerhetsprofil | CIS-profil och FIPS 140-2-stöd enligt docs | Lättare default; härdning är mer ditt ansvar |
| Komplexitet | Mer komplett Kubernetes-yta | Medvetet bortskalad |
| Hantering | Via Rancher Manager (eller fristående) | Via Rancher Manager (eller fristående) |
| Välj när | Ni behöver bevisbar härdning och stabil livscykel | Ni behöver Kubernetes där hårdvara och bandbredd är knappa |
En tumregel vi använder: om någon frågar efter CIS, airgap och revision, börja med RKE2. Om någon frågar efter en klusterbox i en monter eller en fabrikshall, titta på K3s. Många organisationer kör båda – med samma Manager och samma GitOps-disciplin via Fleet.
När Rancher passar – och när den inte gör det
Rancher passar när ni har, eller kommer att ha, många kluster på många ställen: on-prem, moln och edge. När ni vill ha standard-Kubernetes med låg inlåsning. När ni vill välja CNI, ingress, observabilitet och CI själva och har kapacitet att integrera dem.
Rancher passar sämre när ni vill ha en komplett, sammanhållen plattform från en leverantör där operativsystem, Kubernetes, register och utvecklarkonsol uppgraderas som en helhet. Då pekar jämförelsen oftare mot Red Hat OpenShift.
Vi har skrivit ut skillnaderna i SUSE Rancher vs OpenShift – så väljer du. Kortversionen: Rancher är tornet, OpenShift är flygbolaget. Båda kan vara rätt – av olika skäl.
Rancher i reglerade miljöer
Plattformsvalet är mindre viktigt än hur den drivs. För verksamheter som omfattas av cybersäkerhetslagen (2025:1506) kräver 2 kap. 3 § säkerhetsåtgärder ur ett allriskperspektiv – bland annat incidenthantering, säkerhet i leveranskedjan, säkerhet vid utveckling och underhåll, kryptografi och åtkomstkontroll.
Det vi bryr oss om när vi sätter Rancher i sådana miljöer:
- Rollstyrning. En inloggning via er identitetsleverantör, RBAC per kluster och projekt, och minst privilege som standard – inte som undantag efter incidenten.
- Audit. API-server-loggar och ändringshistorik via GitOps (Fleet eller Argo CD) så att ni kan svara på "vem ändrade vad, när?".
- Airgap. Installation från privata register och lokala artefakter. RKE2 och Rancher går att köra utan utgående internet, men speglingen av images och uppdateringar måste vara en rutin, inte ett hjälteprojekt.
- CIS-scanning. RKE2 med
profile: cis, plus skanning från Rancher (appen Rancher Compliance) och härdning av operativsystemet – till exempel SLES med OpenSCAP mot CIS/STIG. Spara resultaten. Revisionen frågar efter bevis, inte efter bra intentioner. - Uppgraderingsordning. Manager först (eller enligt SUSE:s supportmatris), därefter downstream-kluster, därefter OS-patchar. Utan en skriven ordning får ni fem kluster i fyra versioner – och en supportcase som börjar med "det beror på".
Erfarenheten från plattformsdrift i försvarssektorn har präglat hur vi tänker: kontrollerad förändringshantering, patchdisciplin och härdning som går att visa. Verktygen hjälper. Människorna beslutar. AI kan gärna sammanställa skanningsresultat och föreslå patchordning – men någon ansvarig måste säga ja innan det rullas till prod. Kopplingen till lagkrav beskriver vi mer under compliance.
Vanliga frågor
Kostar Rancher något om vi kör community?
Själva den öppna källkodsvarianten har ingen licensavgift, men ni får heller ingen leverantörssupport. Rancher Prime är prenumerationen med support och SUSE:s tillägg. Vi anger inga listpriser.
Kan Rancher importera AKS, EKS och GKE?
Ja. Rancher Manager kan importera konforma Kubernetes-kluster och ge gemensam åtkomst och översikt. Livscykeln för molnklustret (node pools, control plane-versioner) styrs fortfarande hos molnleverantören.
Vad uppgraderar man först – Manager eller downstream-kluster?
Följ SUSE:s supportmatris. Tumregeln i praktiken är att Manager ska kunna hantera de versioner ni kör under, så Manager uppgraderas i en ordning som inte lämnar er utan styrmöjlighet. Testa alltid i en icke-prod-miljö först.
Är RKE2 samma sak som Rancher?
Nej. RKE2 är Kubernetes-distributionen. Rancher Manager är hanteringslagret. Du kan köra RKE2 utan Rancher, och Rancher utan att alla kluster är RKE2.
Behöver vi SUSE Security (NeuVector) för att vara "säkra"?
Nej som absolut krav. Ni kan bygga en stark kedja med CIS-profil, nätverkspolicyer, admission (Kyverno/OPA Gatekeeper), image-signering och runtime-larm. SUSE Security är ett tillägg när ni vill ha den funktionen i samma familj – inte en magisk knapp som ersätter driftdisciplin.
Kan vi blanda RKE2 och K3s under samma Manager?
Ja, det är ett av Ranchers poänger. Samma identitet, samma GitOps, olika distributioner där de hör hemma.
Sammanfattning
- SUSE Rancher är i grunden ett hanteringslager för många kluster; RKE2 och K3s är distributionerna under.
- Rancher Prime är den kommersiella prenumerationen med support och SUSE:s ekosystem – community är öppen källkod utan leverantörssupport.
- RKE2 för härdad datacenterdrift (CIS, FIPS); K3s för edge och små fotavtryck; Fleet för GitOps i skala.
- Produktnamn 2026: SUSE Security (tidigare NeuVector), SUSE Virtualization (tidigare Harvester), SUSE Storage (tidigare Longhorn).
- I reglerade miljöer avgör RBAC, audit, airgap, CIS-bevis och uppgraderingsordning – inte logotypen på tornet.
Du ska titta närmare på Rancher när:
- ni hanterar fler än ett kluster och vill ha ett gemensamt styrlager,
- ni vill ha standard-Kubernetes med låg inlåsning,
- ni behöver blanda datacenter (RKE2) och edge (K3s) under samma paraply.
Vill du ha hjälp med Rancher?
Vi är Sveriges go-to-specialister på Kubernetes och hjälper till med arkitektur, härdning, GitOps och drift av SUSE Rancher – inklusive i reglerade miljöer. Kontakta oss för offert eller ett första tekniskt samtal.
Läs mer på:
- SUSE Rancher-konsult
- Kubernetes
- Linux (SLES)
- SUSE Rancher vs OpenShift
- Plattform och DevOps
- Kundcase: Kubernetes- och Linuxplattform för danska försvaret
- Kontakta oss
Källor
Alla kontrollerade 2026-10-12.
- SUSE, Rancher Prime – produktsida. suse.com/products/rancher
- RKE2 documentation – CIS Hardening Guide. docs.rke2.io/security/hardening_guide
- RKE2 documentation – FIPS 140-2 Enablement. docs.rke2.io/security/fips_support
- SUSE documentation – SUSE Virtualization (tidigare Harvester), Rancher-integration. documentation.suse.com
- SUSE Product Appendices (June 2026) – SUSE Security (formerly NeuVector), SUSE Virtualization (formerly Harvester), SUSE Storage (formerly Longhorn) som Rancher Prime-tillägg.
- Cybersäkerhetslag (2025:1506), 2 kap. 3 §. riksdagen.se