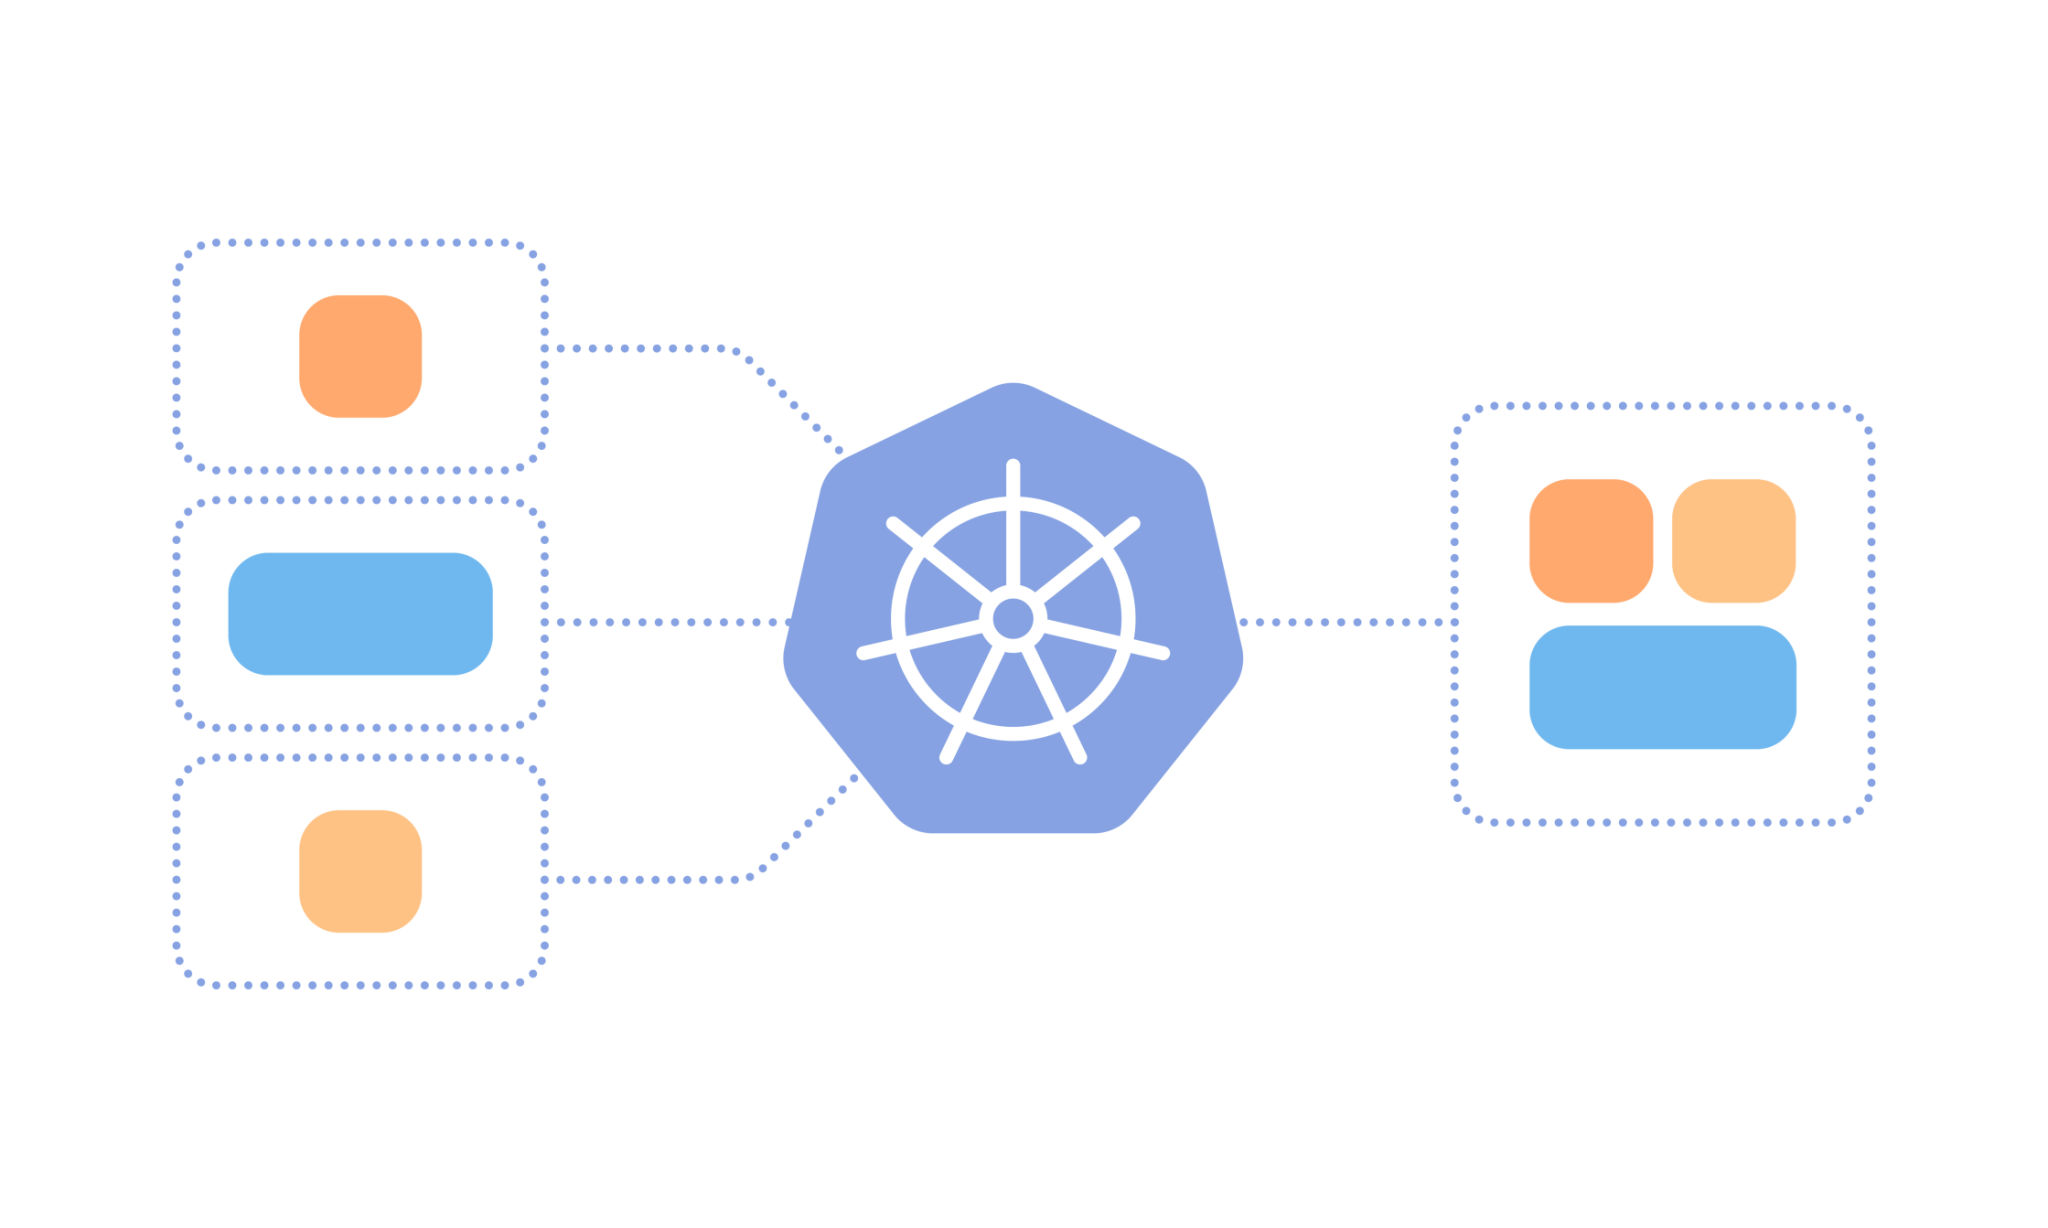
Containerorkestrering (orkestrering av containrar, ibland skrivet container orkestrering) betyder att ett verktyg automatiskt startar, placerar, skalar, uppdaterar och läker containrar över flera servrar. Kubernetes är i dag standarden, men för små miljöer är det inte alltid rätt svar.
En guide för utvecklare, arkitekter och DevOps-team.
Containerorkestrering har snabbt gått från att vara ett avancerat DevOps-koncept till ett fundament i modern mjukvaruutveckling. I takt med att mikrotjänstarkitekturer, molnplattformar och CI/CD-pipelines blivit standard, har behovet av att automatisera hantering och skalning av containrar blivit kritiskt. Den här artikeln är en djupgående teknisk genomgång av vad containerorkestrering är, varför det är avgörande, hur det fungerar, och vilka verktyg och strategier som ger mest effekt.
Har du frågor om ämnet? Tveka inte att höra av dig till oss!
Container orkestrering, orkestrering av container – samma sak?
Ja. Containerorkestrering, container orkestrering, orkestrering av container och orkestrering av containrar är olika sätt att skriva samma sak. På engelska heter det container orchestration. Oavsett stavning handlar det om att automatisera driften av många containrar, så att ingen behöver starta, flytta eller starta om dem för hand.
Vad är containerorkestrering och varför behövs det?
När applikationer distribueras som containrar innebär det att varje komponent kan köras isolerat – med egen konfiguration, beroenden och runtime. Det är kraftfullt, men snabbt komplext. När du plötsligt har hundratals containrar som ska startas, konfigureras, uppdateras och skalas beroende på trafik och systemstatus, krävs en övergripande orkestreringsmotor som kan:
Skapa och ta bort containrar automatiskt
Säkerställa att rätt antal instanser körs
Hantera nätverk och lastbalansering mellan tjänster
Rulla ut nya versioner utan driftstörningar
Återstarta kraschade instanser (self-healing)
Hantera säkerhetsprinciper, rättigheter och konfigurationer
Manuell hantering är inte ett alternativ i produktion. Det är här containerorkestrering kommer in – med Kubernetes som det mest etablerade verktyget.
Från mikrotjänster till distributionskaos
I en monolitisk applikation har du kanske en eller två deploys. I ett mikrotjänstlandskap kan du ha 100–200 separata tjänster, var och en med olika versionshantering, skalningsbehov och driftsättningstider. Det skapar ett logistikproblem. Containerorkestrering löser det genom att:
Tillhandahålla deklarativa definitionsfiler (t.ex. YAML i Kubernetes)
Utföra schemaläggning av containers baserat på tillgängliga resurser
Integrera med CI/CD-flöden för kontinuerliga releaser
Skapa robust övervakning och observability
Tänk dig ett flygtrafikledartorn som håller koll på tusentals flygplan. Det är vad en orkestrator gör – men för containrar.
De stora spelarna: Kubernetes, Docker Swarm, Nomad och OpenShift
Kubernetes är den mest kraftfulla och flexibla orkestratorn, men det finns alternativ. Docker Swarm är enklare att använda men erbjuder färre funktioner. Nomad från HashiCorp är lätt och kan köra både containrar och andra workloads. OpenShift bygger på Kubernetes men paketerar enterprise-funktioner som säkerhet, logging, CI/CD och compliance. Vi har hjälpt en kund att implementera OpenShift, läs mer om ärendet här på vår case-sida.
Kubernetes, ofta kallat K8s, utvecklades av Google och donerades till Cloud Native Computing Foundation (CNCF). Idag används det av företag som Spotify, CERN, NASA, Shopify, Booking.com och tusentals andra.
Hur ett orkestreringskluster fungerar – arkitekturöversikt
Ett kluster i Kubernetes består av:
Kontrollplanen – API-servern tar emot instruktioner (t.ex. “starta 5 nya pods”). Schemaläggaren väljer var de ska köras. Etcd lagrar tillstånd. Controller-managers utför kontinuerliga kontroller och korrigeringar.
Arbetarnoder – Här körs applikationens containers, inuti pods. Kubelet är agenten på varje nod som tar emot order från kontrollplanen.
Andra viktiga komponenter är:
Pod – Minsta exekverbara enhet, ofta en enda container
Deployment – Hanterar upprepningar, versionshantering och uppdateringar
Service – Skapar nätverksåtkomst mellan pods och mot världen
Ingress – Ger HTTP-åtkomst, SSL, routing och subdomänhantering
Namespace – Dela upp klustret i isolerade miljöer (t.ex. staging och production)
Verktyg inom containerorkestrering
För att lyckas med orchestration behöver du ofta kompletterande verktyg:
Helm – Paketformat för Kubernetes-applikationer
ArgoCD eller Flux – GitOps-verktyg som håller ditt kluster i sync med Git
Kustomize – Anpassning av YAML utan duplication
Istio eller Linkerd – Service mesh för att hantera routing, metrics, TLS och retry-logik
Prometheus & Grafana – Monitoring och visualisering
Trivy, Snyk, Prisma Cloud – Security scanners
CI/CD och DevOps-pipelines med orkestrering i centrum
I en modern pipeline fungerar containerorkestrering som navet där kod blir produktion. Bygg- och deploystegen i CI/CD-verktyg (GitLab CI, GitHub Actions, Jenkins) resulterar i images som deployas till Kubernetes med kubectl, helm eller via ArgoCD.
GitOps – att använda Git som single source of truth – är också beroende av att orkestratorn kan läsa in, verifiera och synka YAML-manifest från repo till verklighet.
Läs mer om hur vi jobbar med detta på vår sida som fokuserar mer på konceptet DevOps och DevSecOps.
Säkerhet och compliance – nyckeln till stabil drift
Containerorkestrering utan säkerhet är ett recept för katastrof. Kubernetes tillhandahåller flera säkerhetslager:
RBAC – rollbaserad åtkomstkontroll
Admission controllers – säkerställer policyer innan deploy
Secrets management – krypterad lagring av känslig data
NetworkPolicies – kontroll av trafik mellan pods
Pod Security Standards – säkerställ minst säkerhetsnivå per pod
Extern integration med Vault, Open Policy Agent och tuffa scanning pipelines gör säkerheten robust. Detta är särskilt viktigt i branscher med krav på PCI-DSS, ISO 27001, HIPAA eller GDPR.
Skalning och self-healing – autonom drift
Orkestrering handlar också om att slippa manuellt ingripande. Med rätt konfiguration kan du låta systemet skala upp när användartrafiken ökar – och ner när det är lugnt. Kubernetes har:
Horizontal Pod Autoscaler (HPA)
Cluster Autoscaler (kan skapa fler noder vid behov)
Self-healing: om en pod kraschar, skapas en ny direkt
Rolling updates: uppdatera med noll driftstopp
Trafiken styrs via Services och Ingress Controllers som t.ex. NGINX eller Traefik.
Case: Spotify, CERN och Cloudflare
Spotify använder Kubernetes för att hantera tusentals mikrotjänster med egna deployfönster. CERN kör analyscontainers för partikelfysik i Kubernetes. Cloudflare använder Nomad + Consul för låg latens, hög tillförlitlighet och global skalning.
Vanliga fallgropar – och hur du undviker dem
Att lägga flera tjänster i samma pod: bryt ner till separata pods
Att inte definiera resurser: definiera alltid CPU och memory requests/limits
Att exponera känsliga portar utan Ingress eller autentisering
Att använda default-namespace för allt
Att hoppa över secrets och lagra lösenord i klartext
Nästa steg: Serverless, edge och service mesh
Framtiden för containerorkestrering är redan här:
Serverless-containers via Knative
Event-driven autoscaling med KEDA
Service Mesh för observability och trafikstyrning
Lightweight distributioner (K3s, MicroK8s) för IoT och edge
AI-driven resursoptimering
Sammanfattning
Containerorkestrering är inte bara en enskild teknik eller ett verktyg i DevOps-lådan – det är själva fundamentet för modern, molnbaserad mjukvaruleverans. I takt med att applikationer blir mer distribuerade, förändras kraven på drift, skalning och säkerhet. Containerorkestrering möjliggör en arkitektur där system kan växa, anpassas och återhämta sig automatiskt, utan att utvecklings- eller driftteam behöver ingripa manuellt.
Oavsett om du är en startup som vill kunna skala snabbt utan att bygga komplex infrastruktur från dag ett, eller ett enterprise med höga krav på tillgänglighet, compliance och stabilitet, är containerorkestrering en avgörande komponent. Genom att använda etablerade plattformar som Kubernetes kan organisationer skapa standardiserade, repeterbara och förutsägbara miljöer – från utveckling till produktion.
Med rätt strategi, arkitektur och verktyg kan containerorkestrering hjälpa dig att:
Spara tid genom automatiserade deployment-flöden och självhanterande system
Automatisera drift, skalning och återhämtning vid fel
Säkerställa applikationer och infrastruktur med inbyggda säkerhetsmekanismer och policyer
Bygga framtidssäkra, skalbara system som klarar både tillväxt, förändring och ökade krav
I slutändan handlar containerorkestrering om att frigöra tid och fokus – så att team kan lägga mindre energi på manuell drift och mer på att skapa värde, utveckla nya funktioner och driva affären framåt.
Vanliga frågor om containerorkestrering
Vad är containerorkestrering?
Containerorkestrering är automatiserad hantering av containrar: ett verktyg startar, placerar, skalar, uppdaterar och läker containrar över flera servrar utifrån ett önskat läge som du beskriver.
Vad är skillnaden mellan Kubernetes och containerorkestrering?
Containerorkestrering är själva uppgiften. Kubernetes är det vanligaste verktyget för den. Docker Swarm, Nomad och OpenShift (som bygger på Kubernetes) är andra alternativ.
Behöver vi containerorkestrering?
Troligen, om ni har flera tjänster, flera team och krav på självläkning och skalning. Kör ni en enda applikation på en server kan en enklare lösning räcka.
Vad betyder orkestrering av container?
Det är samma sak som containerorkestrering: att låta ett verktyg sköta livscykeln för containrar, i stället för att göra det manuellt.
Vill du veta hur vi bygger och driftar plattformarna? Läs om oss som Kubernetes-konsult, om platform engineering och containerplattformar och om valet Rancher eller OpenShift?
Vill du ha hjälp att implementera Kubernetes, DevOps eller säkra CI/CD pipelines?
Läs mer på:
https://www.agency42.se/kubernetes
https://www.agency42.se/devops-secops