"Vi är ju bara SaaS, så CRA gäller inte oss." Ibland stämmer det. Ofta stämmer det till hälften, för det finns en agent, en CLI, ett Helm-diagram eller en mobilapp någonstans i leveransen som ändrar svaret.
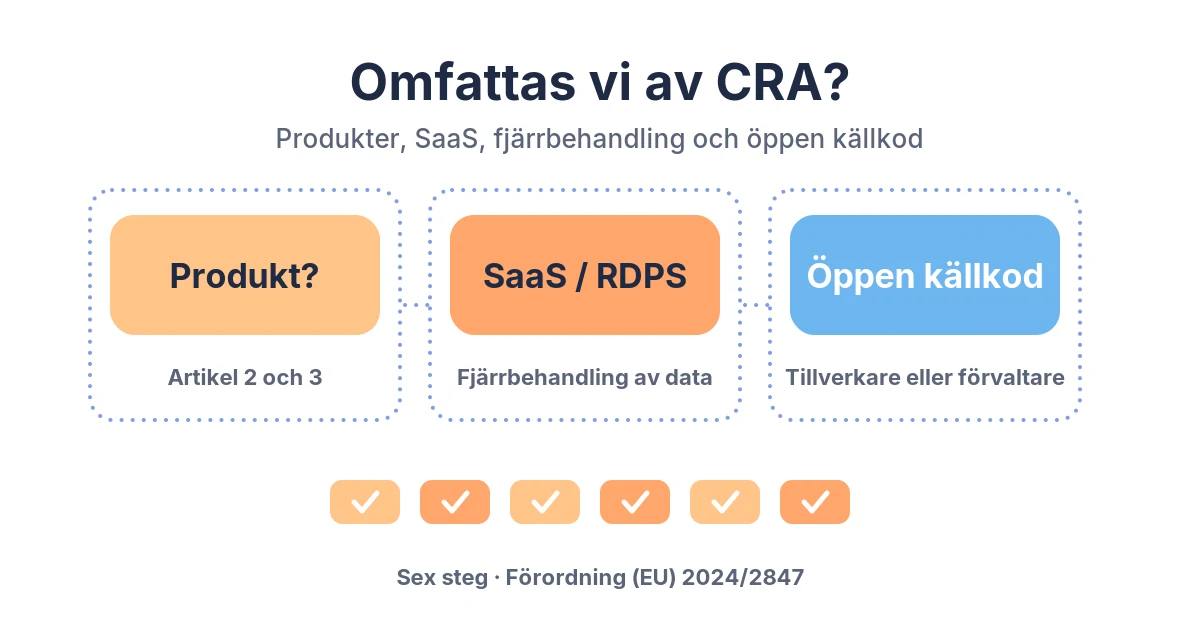
Den här artikeln går igenom hur du avgör om er verksamhet omfattas av Cyber Resilience Act (CRA), förordning (EU) 2024/2847, i sex steg: om ni släpper ut en produkt med digitala element, om det sker i kommersiell verksamhet, vilka undantag som finns, när SaaS och fjärrbehandling av data räknas in, hur öppen källkod hanteras och om produkten är viktig eller kritisk. Sist kommer typfall och en checklista för DevSecOps-teamet.
Har du frågor om ämnet? Tveka inte att höra av dig till oss!
Det här är en teknisk genomgång och inte juridisk rådgivning. Om du är osäker på om din produkt omfattas, ta hjälp av en jurist. De juridiska uppgifterna är kontrollerade den 2 november 2026.
Av Johan Kuylenstierna, VD Agency 42 · Senast granskad 2 november 2026
Kort svar
Ni omfattas av CRA som tillverkare om ni utvecklar eller låter utveckla en produkt med digitala element och tillhandahåller den på EU-marknaden under eget namn eller varumärke, i samband med kommersiell verksamhet. Det gäller även om produkten är gratis. En ren webbtjänst som bara nås via webbläsaren är i regel inte en produkt, men den kan dras in om den behövs för att en produkt ska fungera.
Tänk på CRA som tullen. Det spelar ingen roll vad du kallar paketet. Det som avgör är vad som ligger i det, vem som skickar det och vart det ska.
Steg 1: Släpper ni ut en produkt med digitala element?
CRA gäller produkter med digitala element som tillhandahålls på marknaden och som är avsedda att kopplas till en enhet eller ett nätverk, direkt eller indirekt (artikel 2.1). Definitionen i artikel 3.1 omfattar programvara och maskinvara, och även tillhörande lösningar för fjärrbehandling av data.
Kommissionens vägledning från juli 2026 drar gränsen. Programvara som laddas ner, installeras eller på annat sätt levereras till användaren och körs i användarens system är en produkt. Programvara som körs på distans och bara nås av användaren är det inte, i sig (punkt 20–21 och exempel 5).
För ett plattformsteam betyder det att följande ofta är produkter när ni levererar dem till kunder:
- en agent eller operator som kunden installerar i sitt kluster,
- en CLI eller ett skrivbordsprogram,
- container-images och Helm-diagram som kunden kör i sin egen miljö,
- en mobilapp eller firmware.
Steg 2: Sker det i kommersiell verksamhet?
Tillhandahållande på marknaden betyder leverans för distribution eller användning i EU "i samband med kommersiell verksamhet, antingen mot betalning eller kostnadsfritt" (artikel 3.22). Gratis är alltså inget undantag. Skäl 15 nämner bland annat monetarisering via andra tjänster och användning av personuppgifter.
Verktyg som bara används internt och aldrig levereras till någon annan tillhandahålls normalt inte på marknaden. Ett internt plattformsteam är därför sällan tillverkare av sina egna verktyg. Det ändras den dag verktygen levereras till kunder.
Steg 3: Faller ni under ett undantag?
Artikel 2 undantar produkter som redan regleras av vissa sektorsregler: medicintekniska produkter och in vitro-diagnostik, fordon, certifierade luftfartsprodukter och marin utrustning. Identiska reservdelar är undantagna, och så är produkter som tagits fram uteslutande för nationell säkerhet eller försvar.
Artikel 4 tillåter dessutom prototyper på mässor och ofärdig programvara för begränsad testning, om det tydligt framgår att kraven inte är uppfyllda.
En sak som många missar: produkter som släppts ut före den 11 december 2027 omfattas bara av förordningen om de genomgår en väsentlig ändring efter det datumet. Rapporteringsplikten i artikel 14 gäller ändå för alla produkter, och den har gällt sedan den 11 september 2026 (artikel 69 och 71). Vi går igenom fristerna i CRA: rapporteringsplikt för sårbarheter.
Steg 4: SaaS och fjärrbehandling av data
Här blir det intressant för den som kör allt i Kubernetes. Enligt artikel 3.2 är fjärrbehandling av data "databehandling på distans för vilken programvaran utformats och utvecklats av tillverkaren eller under tillverkarens ansvar, och vars avsaknad skulle innebära att produkten med digitala element inte kan utföra en av sina funktioner".
Vägledningen bryter ner det i tre frågor (punkt 184):
- Sker behandlingen på distans?
- Skulle produkten tappa en funktion utan den?
- Har ni utformat och utvecklat programvaran, eller har den byggts under ert ansvar?
Är svaret ja på alla tre hör backend-tjänsten till produkten. Vägledningen nämner bland annat fjärrstyrning, synkronisering, konfiguration, distribution av uppdateringar och identitets- och åtkomsthantering (punkt 190). En autentiseringsportal som utfärdar tokens som produkten behöver kan räknas in (punkt 194). Telemetri som samlas in enbart för statistik eller framtida utveckling räknas inte (punkt 192).
Två detaljer är extra viktiga för plattformsteam:
- Vem som driftar spelar ingen roll (punkt 196). Det är utformning och utveckling som avgör. Om ni har byggt API:et som er agent pratar med, är det ert ansvar även om en partner kör klustret.
- IaaS och PaaS från tredje part flyttar inte ansvaret (punkt 198–199). Er kod som körs på någon annans moln kan vara fjärrbehandling. En färdig SaaS-tjänst från tredje part är det inte, men den ska riskbedömas ungefär som en tredjepartskomponent (punkt 200–201).
Och den rena webbtjänsten? Skäl 12 påminner om att SaaS, PaaS och IaaS hanteras av NIS2, i Sverige via cybersäkerhetslagen.
Steg 5: Öppen källkod: tillverkare, förvaltare eller bidragsgivare?
CRA skiljer på tre roller.
- Bidragsgivare som skickar kod till ett projekt som inte är deras ansvar omfattas inte (skäl 18). Vägledningen påpekar att enbart commit-rättigheter inte gör någon till underhållare (punkt 49 och exempel 13).
- Förvaltare av programvara med fri och öppen källkod är juridiska personer som varaktigt stöder utvecklingen av öppen källkod som är avsedd för kommersiell verksamhet (artikel 3.14), till exempel vissa stiftelser och företag som publicerar öppen källkod i ett affärssammanhang. De har ett lättare regelverk med cybersäkerhetspolicy och samarbete med myndigheter (artikel 24) och kan inte få sanktionsavgifter (artikel 64.10).
- Tillverkare är den som monetariserar produkten, till exempel genom att ta betalt för den. Vägledningen beskriver att en gratis community-version och en betald version kan vara olika produkter, med olika roller för samma bolag (punkt 51–54).
Det mesta i ett Kubernetes-kluster är öppen källkod som ni integrerar. Det gör er inte ansvariga för komponenten i sig, men som tillverkare ska ni visa tillbörlig aktsamhet när ni väljer komponenter (artikel 13.5) och rapportera sårbarheter ni hittar till den som underhåller komponenten (artikel 13.6). Det är här en bra SBOM gör nytta, se SBOM enligt CRA.
Att bara lägga upp kod i ett öppet repo eller en paketförvaltare är inte heller ett tillhandahållande på marknaden (skäl 20).
Steg 6: Vanlig, viktig eller kritisk produkt?
De flesta produkter är "vanliga" och självbedöms. Produkter vars kärnfunktionalitet matchar en kategori i bilaga III är viktiga, och kategorierna i bilaga IV är kritiska (artikel 7 och 8). Att en produkt integrerar till exempel ett operativsystem gör den inte i sig till ett operativsystem.
Kategorier som berör plattformsvärlden:
- Klass I: bland annat identitets- och behörighetshantering, VPN, nätverkshantering, SIEM, PKI och operativsystem.
- Klass II: "Hypervisorer och system för körning av programbehållare som stöder virtualiserad exekvering av operativsystem och liknande miljöer", samt brandväggar och intrångsdetektering.
För klass I krävs harmoniserade standarder eller liknande för att få självbedöma, annars krävs tredjepartsbedömning. Klass II kräver tredjepartsbedömning eller certifiering. Öppen källkod i bilaga III får självbedöma om den tekniska dokumentationen är offentlig (artikel 32).
Typfall från plattformsvärlden
| Ni gör | Troligt läge enligt CRA | Nästa steg |
|---|---|---|
| Webbapp som bara nås via webbläsare, körs i ert kluster | Inte en produkt i sig | Kontrollera NIS2 och cybersäkerhetslagen |
| Agent eller operator som kunden installerar, plus ert API | Produkt, API:et kan vara fjärrbehandling | Ta med backend i riskbedömning och SBOM |
| Öppen källkod med betald enterprise-version | Tillverkare för den betalda, eventuellt förvaltare för community-versionen | Separera produkter, policyer och support |
| Konsultbolag som installerar öppen källkod hos kund utan väsentlig ändring | Släpper inte ut den på marknaden (vägledningen, exempel 19) | Hjälp kunden med aktsamhet och dokumentation |
Tabellen är en karta, inte ett utlåtande.
Checklista för DevSecOps-teamet
- Lista allt ni levererar. Images, diagram, binärer, appar och firmware.
- Rita fjärrbehandlingen. Vilka tjänster i klustret behövs för att produkten ska fungera? De hör till produkten.
- Koppla SBOM till varje leverans. Även för backend-tjänster som räknas som fjärrbehandling.
- Dokumentera komponentval. Varför valde ni den här komponenten, och hur följer ni dess sårbarheter?
- Ha en process för artikel 14 redan nu. Den gäller sedan september 2026.
En liten 42-blinkning: svaret på frågan om ni omfattas är sällan 42, men det står nästan alltid i artikel 3.
Sammanfattning
- CRA gäller produkter med digitala element som tillhandahålls i kommersiell verksamhet, även gratis.
- En ren webbtjänst är i regel inte en produkt, men backend som produkten behöver kan vara fjärrbehandling av data.
- Öppen källkod har tre roller: bidragsgivare, förvaltare och tillverkare.
- Rapporteringsplikten gäller alla produkter sedan den 11 september 2026.
Du ska göra en omfattningsbedömning nu när:
- ni levererar något som kunden installerar eller kör själv,
- er app eller agent pratar med ett API som ni har byggt,
- ni publicerar öppen källkod och säljer en betald version eller support kopplad till den,
- er produkt isolerar containrar eller virtualiserar operativsystem.
Vanliga frågor
Omfattas SaaS av CRA?
En tjänst som bara nås via webbläsaren är i regel inte en produkt med digitala element. Om tjänsten behövs för att en produkt ska kunna utföra en funktion, till exempel en app eller agent, kan den räknas som fjärrbehandling av data och ingå i produkten.
Omfattas öppen källkod av CRA?
Bara om den tillhandahålls i kommersiell verksamhet. Bidragsgivare omfattas inte. Juridiska personer som varaktigt stöder kommersiellt använd öppen källkod kan vara förvaltare med ett lättare regelverk. Den som monetariserar produkten är tillverkare.
Vi kör allt i ett publikt moln. Ligger ansvaret hos molnleverantören?
Nej. Kod som ni har utformat och utvecklat kan vara fjärrbehandling även när den körs på någon annans IaaS eller PaaS. Vem som driftar är inte avgörande enligt kommissionens vägledning.
Blir vi tillverkare om vi bygger vidare på någon annans produkt?
Ja, om ni släpper ut den under eget namn eller varumärke, eller gör en väsentlig ändring av en produkt som redan finns på marknaden (artikel 21 och 22).
Vill du ha hjälp att reda ut om ni omfattas av CRA?
Vi är Sveriges go-to-specialister på Kubernetes och bygger säkra CI/CD-kedjor och plattformar för team som levererar programvara. Som en del av vår GAP-analys mot CRA, NIS2 och cybersäkerhetslagen hjälper vi er att kartlägga vilka av era produkter som omfattas av CRA, vilka tjänster som räknas som fjärrbehandling och hur SBOM och sårbarhetshantering kopplas till varje leverans. Kartläggningen är en teknisk bedömning och inte juridisk rådgivning. Vi har erfarenhet från försvarssektorn och uppdrag för danska myndigheter, bland annat Forsvaret. Uppdrag på plats i Skåne och i Köpenhamn när det behövs, annars på distans i hela Sverige. Kontakta oss för offert eller boka ett första tekniskt samtal.
Läs mer på:
- Compliance: NIS2 och CRA i plattformen
- DevOps och DevSecOps
- CRA: rapporteringsplikt för sårbarheter
- SBOM enligt CRA
- Kubernetes-härdning som bevis
- Kundcase
- Kontakta oss
Källor
Kontrollerade 2026-11-02.
- Förordning (EU) 2024/2847 (Cyber Resilience Act), särskilt artikel 2, 3, 4, 7, 8, 13, 24, 32, 64, 69 och 71, skäl 11, 12, 15, 18 och 20 samt bilaga III och IV. eur-lex.europa.eu
- Europeiska kommissionen, vägledning om tillämpningen av CRA, C(2026) 5252, 27 juli 2026 (icke bindande), särskilt punkt 20–21, 49–59, 184–201 och exempel 5, 13 och 19. digital-strategy.ec.europa.eu